软件内生安全 奇安信软件供应链安全解决方案如何支撑软件开发
引言
随着数字化转型深入,软件已成为企业核心竞争力的关键载体。日益复杂的软件供应链攻击(如SolarWinds事件、Log4j漏洞)暴露出传统边界安全防护的不足。在此背景下,“软件内生安全”理念应运而生,强调将安全能力内建到软件生命周期的每一个环节。奇安信软件供应链安全解决方案正是这一理念的落地实践,旨在从源头保障软件开发安全。
一、软件内生安全的核心内涵
软件内生安全是指通过架构设计、编码规范、组件治理和持续验证等手段,使软件自身具备抵抗攻击、容忍故障和快速恢复的能力。它不再依赖外挂式安全设备,而是将安全机制深度融入软件基因。对软件开发而言,内生安全意味着:
- 源头可控:确保使用的开源组件、第三方库可信。
- 过程可管:在需求、设计、编码、测试、发布各阶段嵌入安全检查。
- 风险可视:实时掌握软件物料清单(SBOM)及漏洞态势。
- 响应可快:发现缺陷时能精准定位并修复。
二、奇安信软件供应链安全解决方案架构
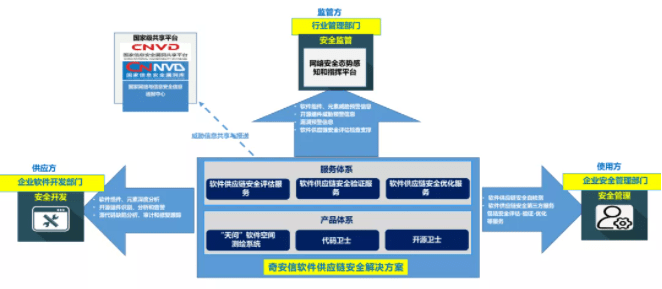
奇安信针对软件供应链全链路,构建了“一套平台、三大能力、五个阶段”的解决方案。
1. 一套平台:软件供应链安全管控平台
该平台作为中枢,集成组件分析、代码审计、漏洞管理、合规检查等功能,并与CI/CD流水线无缝对接。
2. 三大核心能力
- SBOM生成与管理:自动生成软件物料清单,覆盖直接与间接依赖,实现组件透明化。
- 开源组件安全检测:基于奇安信代码安全实验室的漏洞库和威胁情报,识别组件中的已知漏洞、 license 风险及恶意代码。
- 代码内生安全检测与加固:包括SAST(静态应用安全测试)、DAST(动态应用安全测试)、IAST(交互式应用安全测试)及SCA(软件成分分析),并提供修复建议。
3. 覆盖开发五个阶段
| 阶段 | 安全活动 | 奇安信支撑点 |
|------|----------|--------------|
| 需求与设计 | 安全需求分析、威胁建模 | 提供安全设计基线库和威胁建模工具 |
| 编码 | 安全编码规范、实时检测 | IDE插件实时告警,SCA扫描依赖 |
| 构建与测试 | 组件检测、漏洞扫描 | 与Jenkins/GitLab CI集成,自动化阻断高风险构建 |
| 发布与部署 | SBOM归档、签名验证 | 发布前生成SBOM并签名,防止篡改 |
| 运维与响应 | 持续监控、漏洞响应 | 订阅漏洞情报,快速定位受影响软件 |
三、如何支撑软件开发:关键场景与价值
1. 开发早期介入,降低修复成本
传统安全测试多在后期,修复成本高。奇安信方案在编码阶段即通过IDE插件提示漏洞,如检测到使用存在CVE漏洞的Log4j版本,立即告警并推荐安全版本。开发者无需切换工具,实现“安全左移”。
2. 自动化流水线集成,不拖慢开发速度
方案提供与主流DevOps工具链(Jira、GitLab、Jenkins、SonarQube等)的API和插件。在代码提交或构建时自动执行SCA/SAST,并可根据策略设置质量门禁——高风险漏洞会自动阻断构建,但提供豁免流程,平衡安全与效率。
3. 精准的组件治理,避免“带病上线”
通过SCA持续监控项目依赖,一旦某个开源组件曝出新漏洞(如Spring4Shell),平台可立即关联所有受影响项目,自动生成修复任务。同时支持许可证合规审查,避免法律风险。
4. 可视化SBOM,应对供应链攻击
生成的SBOM符合SPDX或CycloneDX标准。若发生类似Log4j的供应链事件,运维团队可通过SBOM快速检索是否使用了受影响组件,实现分钟级响应。
5. 内生安全框架与开发流程融合
奇安信提出“内生安全框架”,将安全能力与IT/DevOps流程解耦并标准化。在软件开发中,这体现为:安全组件以微服务形式提供,开发者通过API调用即可获得加密、认证、审计等功能,无需自行实现,从而减少安全缺陷。
四、实践案例与效果
某大型银行采用奇安信软件供应链安全解决方案后,实现了:
- 开源组件漏洞发现时间从平均30天缩短至2小时。
- 高危漏洞修复率提升90%。
- SBOM覆盖率100%,通过监管合规检查。
- 开发人员安全反馈接受度提高,因为工具集成自然,误报率低于5%。
五、挑战与展望
尽管方案成熟,落地仍面临挑战:开发团队安全意识不足、多语言多技术栈适配、误报漏报平衡等。奇安信正探索将AI引入代码审计,利用大模型自动修复漏洞,并推动SBOM成为软件交付的强制标准。
##
软件内生安全不是可选项,而是数字化时代的生存法则。奇安信软件供应链安全解决方案通过平台化、自动化、左移化的手段,真正支撑起安全、高效的软件开发流程。只有将安全植入软件生命线,才能构建可信的数字未来。
如若转载,请注明出处:http://www.inyouxiang.com/product/52.html
更新时间:2026-10-11 15:20:24